
HTB Academy - Специалист по тестированию на проникновение Hack The Box. Часть 24
Артикул: 13941 В наличии
Автор курса: HTB Academy
Категория: Программирование / HTB Academy
Дата выхода: 2026
Продажник от автора: Перейти на продажник
Вид доступа: Облако Mail
Описание
Часть 24 (2024)
Слив курса Сертифицированный специалист по тестированию на проникновение Hack The Box (HTB CPTS) (часть 24/2024) [HTB Academy]
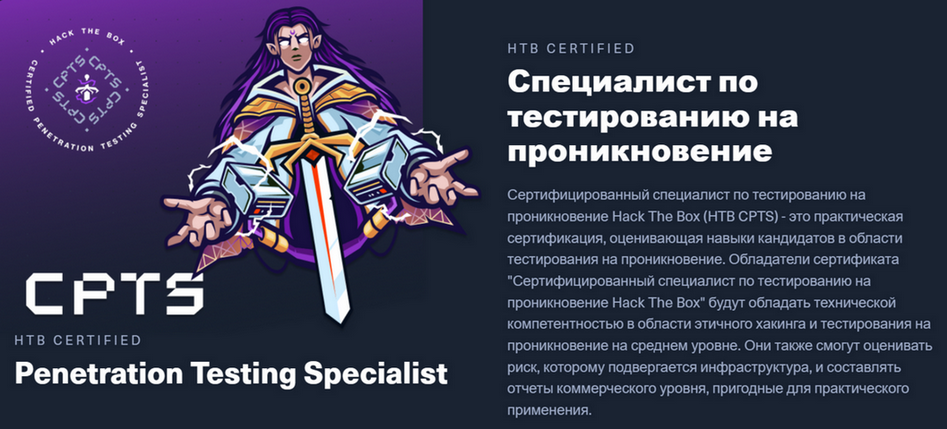
Сертифицированный специалист по тестированию на проникновение Hack The Box (HTB CPTS) - это практическая сертификация, оценивающая навыки кандидатов в области тестирования на проникновение.
Обладатели сертификата "Сертифицированный специалист по тестированию на проникновение Hack The Box" будут обладать технической компетентностью в области этичного хакинга и тестирования на проникновение на среднем уровне.
Они также смогут оценивать риск, которому подвергается инфраструктура, и составлять отчеты коммерческого уровня, пригодные для практического применения.
Для получения сертификата Hack The Box предлагается курс "Специалист по тестированию на проникновение", предназначенный для новичков в области информационной безопасности, желающих стать профессиональными пентестерами.
Этот курс охватывает основные концепции оценки безопасности и обеспечивает глубокое понимание специализированных инструментов, тактик атак и методологии, используемых в процессе тестирования на проникновение.
Получая необходимую теоретическую базу и множество практических упражнений, студенты пройдут через все этапы тестирования на проникновение, от разведки и перечисления до документирования и составления отчетов.
По окончании этого курса вы получите практические навыки и образ мышления, необходимые для проведения профессиональной оценки безопасности инфраструктуры корпоративного уровня.
Ключевые темы курса:
- Процессы и методологии тестирования на проникновение
- Сбор информации и методы разведки
- Атаки на цели под Windows и Linux
- Тестирование на проникновение Active Directory
- Тестирование на проникновение веб-приложений
- Ручная и автоматизированная эксплуатация
- Оценка уязвимостей
- Pivoting и горизонтальное продвижение
- Перечисление в процессе пост-эксплуатации
- Повышение привилегий в Windows и Linux
- Коммуникации и отчетность по уязвимостям/рискам
Модуль 01. Процесс тестирования на проникновение (перевод содержится в части 1)
Модуль 02: Начало работы
Модуль 03: Сетевое перечисление с Nmap
Модуль 04: Снятие отпечатков
Модуль 05: Сбор информации - веб-разведка
Модуль 06: Оценка уязвимостей
Модуль 07: Передача файлов
Модуль 08: Оболочки и пейлоады
Модуль 09: Работа с Metasploit Framework
Модуль 10: Атаки на пароли
Модуль 11: Атаки на типовые сервисы
Модуль 12: Pivoting, туннелирование и перенаправление портов
Модуль 13: Перечисление и атаки на Active Directory
Модуль 14: Работа с веб-прокси
Модуль 15: Атаки на веб-приложения с Ffuf
Модуль 16: Брутфорсинг входа в системы
Модуль 17: Основы SQL-инъекций
Модуль 18: Основы SQLMap
Модуль 19: Межсайтовый скриптинг (XSS)
Модуль 20: Включение файлов
Модуль 21: Атаки с включением файлов
Модуль 22: Внедрение команд
Модуль 23: Веб-атаки
Модуль 24: Атаки на типовые приложения
Модуль 25: Повышение привилегий в Linux
Модуль 26: Повышение привилегий в Windows
Модуль 27: Документирование и составление отчетов
Модуль 28: Атаки на корпоративные сети
Содержание двадцать четвёртой части:
Модуль 24: Атаки на типовые приложения
Пентестеры могут сталкиваться с различными приложениями: системами управления содержимым (CMS), кастомными веб-приложениями, внутренними порталами,
используемыми разработчиками и системными администраторами, и различными другими.
Часто одни и те же приложения встречаются во множестве разных окружений. Хотя приложение может не содержать уязвимостей в одном окружении,
оно может быть неправильно сконфигурировано или не пропатчено в другом окружении.
Важно, чтобы пентестер хорошо разбирался в перечислении и атаках на распространенные приложения, рассматриваемые в этом модуле.
Эти знания помогут при встрече с другими типами приложений во время ваших оценок.
Ключевые темы модуля:
- Введение в атаки на типовые приложения
- Обнаружение и перечисление приложений
- WordPress - обнаружение и перечисление
- Атаки на WordPress
- Joomla - обнаружение и перечисление
- Атаки на Joomla
- Drupal - обнаружение и перечисление
- Атаки на Drupal
- Tomcat - обнаружение и перечисление
- Атаки на Tomcat
- Jenkins - обнаружение и перечисление
- Атаки на Jenkins
- Splunk - обнаружение и перечисление
- Атаки на Splunk
- PRTG Network Monitor
- osTicket
- Gitlab - обнаружение и перечисление
- Атаки на GitLab
- Атаки на Tomcat CGI
- Атаки на CGI-приложения - Shellshock
- Атаки на толстые клиентские приложения
- Эксплуатация веб-уязвимостей в толстых клиентских приложениях
- ColdFusion - обнаружение и перечисление
- Атаки на ColdFusion
- Перечисление IIS Tilde
- Атаки на LDAP
- Уязвимости массового присваивания в веб-приложениях
- Атаки на приложения, подключающиеся к сервисам
- Другие примечательные приложения
- Усиление защиты приложений
Тип перевода: перевод с английского языка на русский
Формат: PDF.
Объем оригинала: 28 модулей
Объем перевода двадцать четвёртойчасти: Модуль 24: Атаки на типовые приложения (~195 стр.)
Дата выдачи: 30.04.2026
Сэмпл перевода во вложении.
Продажник:
Информация о курсе
Вы находитесь на странице товара «HTB Academy - Специалист по тестированию на проникновение Hack The Box. Часть 24», это обучающий материал 2026 года, который можно приобрести в магазине MANY-COURSES.NET.
Данный курс расположен на платформе «Облако Mail». Вы можете перейти на оригинальный продажник, чтобы ознакомиться с предложением автора.
В нашем магазине этот материал доступен со скидкой за 179 рублей. Курс входит в рубрику «Программирование / HTB Academy». Другие материалы автора «HTB Academy» можно найти через поиск по сайту.
Похожие курсы



Вопросы и ответы
Как получить курс?
Добавьте курс в корзину или нажмите «Купить», выберите удобный способ оплаты и завершите заказ. После подтверждения оплаты ссылки на материалы автоматически придут на указанную почту. Авторизованные пользователи также найдут купленные материалы в разделе «Мои покупки».
Почему такая цена?
Материалы приобретаются совместно, поэтому стоимость заметно ниже цены автора. Вы получаете запись курса и заявленные материалы для самостоятельного обучения; обратная связь автора обычно не входит, если отдельно не указано обратное.
Нашли дешевле?
Пришлите нам ссылку на более дешёвое предложение — проверим его и постараемся сделать цену ниже. Написать нам о цене.
Где будет доступ к курсу?
Для этого товара указан вид доступа: Облако Mail. После оплаты вы получите нужную ссылку или приглашение.
Можно ли скачать материалы?
Если материалы находятся в облачном хранилище, их обычно можно смотреть онлайн или скачать себе. Исключения зависят от формата конкретного курса.
Есть ли гарантия получения?
После подтверждения оплаты выдача происходит автоматически. Если возникнет вопрос с оплатой или доступом, напишите нам в Telegram, через чат на сайте или на admin@many-courses.net. До покупки по запросу можем показать дополнительные скриншоты или фрагмент содержимого.